Azure 파일 스토리지 인증 오류 해결하기 — NetDrive

한 주 내내 잘 작동하던 Azure 파일 스토리지 드라이브가 NetDrive에서 갑자기 인증에 실패합니다. 드라이브를 다시 만들기 전에 SAS 토큰 만료, 계정 키 교체, 공유 수준 액세스를 확인하세요.
한 IT 관리자가 Windows Server RDS 호스트에 드라이브 문자로 마운트한 다섯 개의 Azure File Storage 공유를 관리하고 있습니다 — 부서마다 하나씩, 각각 예전 온프레미스 파일 서버에서 옮겨온 것입니다. 월요일 아침, Finance 공유만 NetDrive에서 인증 오류를 일으키고 나머지 네 개는 정상적으로 재연결됩니다. 금요일 이후 마운트 설정을 바꾼 적이 없다면, 보통 이는 NetDrive가 아니라 자격 증명이나 공유 자체가 바뀌었다는 뜻입니다.
Azure 파일 스토리지를 영구적인 드라이브 문자로 마운트하세요
NetDrive 는 Google Drive, OneDrive, S3, SFTP, WebDAV 등을 Windows 와 macOS 에서 일반 드라이브처럼 보이게 합니다 — 동기화도, 전체 다운로드도 없이.
- 계정 키 또는 범위가 지정된 SAS 토큰으로 연결
- 부팅 시 자동 마운트로 로그인 전에 공유를 준비
- 팀 라이선스로 관리자가 모든 컴퓨터에 자격 증명을 배포
무료 체험. 평생 라이선스와 구독 플랜 제공.
Azure File Storage와 Azure Blob — 같은 오류, 다른 원인
NetDrive는 Azure File Storage와 Azure Blob Storage를 별도의 연결 유형으로 취급하며, 두 유형의 인증 실패는 조금씩 다른 곳에서 비롯됩니다. Blob Storage는 컨테이너를 가리키고, File Storage는 스토리지 계정 아래에 있는 이름 있는 SMB 방식 파일 공유를 가리킵니다. File Storage 기반 드라이브가 올바르게 재연결되려면 세 가지 값이 필요합니다 — 스토리지 계정 이름, 자격 증명(계정 키 또는 SAS 토큰), 그리고 정확한 공유 이름 — 그래서 “지난주까지 잘 됐는데 오늘은 안 되는” 실패가 발생할 수 있는 지점이 세 곳입니다.
확인 1: SAS 토큰 만료 또는 갱신된 계정 키
가장 흔한 원인이자 가장 빠르게 배제할 수 있는 원인입니다.
- Azure Portal에서 문제가 있는 드라이브 뒤에 있는 스토리지 계정을 열어 어떤 자격 증명 유형으로 설정되어 있는지 확인합니다.
- SAS 토큰: Security + networking → Shared access signature로 이동해 Expiry date가 지나지 않았는지 확인합니다. 설정 당시 90일 만료로 생성된 토큰은 석 달 뒤 아무런 사전 경고 없이 조용히 작동을 멈춥니다.
- 계정 키: Security + networking → Access keys로 이동해 key1 또는 key2가 최근에 재생성되었는지 확인합니다 — 다른 관리자가 정기적인 보안 관리 차원에서 자격 증명을 교체하면서, 다른 네 개 서비스가 여전히 예전 값을 참조하고 있다는 사실을 모르는 경우가 흔합니다.
- File 서비스 범위로 지정된 새 SAS 토큰(최소 Read, Write, List, Create, Delete 권한 포함)을 생성하거나 현재 계정 키를 복사합니다.
- NetDrive를 열고 → Drive Manager에서 해당 드라이브의 톱니바퀴 아이콘을 클릭해 연결 설정을 열고, 새 자격 증명을 붙여넣은 뒤 Save를 클릭합니다.
확인 2: 스토리지 계정 방화벽 규칙
자격 증명이 정상인데도 드라이브가 여전히 인증되지 않는다면, 다음으로 확인할 곳은 스토리지 계정의 네트워크 규칙입니다.
- Azure Portal에서 해당 스토리지 계정의 Networking → Firewalls and virtual networks를 엽니다.
- All networks가 아니라 Enabled from selected virtual networks and IP addresses로 설정되어 있다면, Azure는 자격 증명을 평가하기도 전에 연결 시도를 거부합니다 — 이는 NetDrive 쪽에서 보면 잘못된 키를 사용한 것과 똑같이 보입니다.
- 컴퓨터의 현재 공인 IP를 확인해 허용 범위에 추가하거나, 해당 공유에 IP 기반 제한이 필요 없다면 규칙을 완화합니다.
동적 IP를 쓰는 가정용 또는 지사 회선의 컴퓨터가 여기서 반복적으로 문제를 일으킵니다. 규칙을 추가했을 당시에는 맞았지만, 이후 ISP가 다른 주소를 할당한 것입니다.
확인 3: 공유 이름이 바뀌었거나 삭제됨
Blob 컨테이너와 달리, File Storage 공유는 스토리지 계정 자체의 자격 증명이 바뀌지 않아도 같은 스토리지 계정 안에서 이름이 바뀌거나, 삭제되거나, 다시 만들어질 수 있습니다 — 즉 계정 키나 SAS 토큰은 여전히 정상적으로 인증되지만, NetDrive는 원래 가리키던 공유를 찾지 못합니다. Azure Portal에서 해당 스토리지 계정의 Data storage → File shares로 이동해 공유 이름이 대소문자까지 NetDrive의 연결 설정에 입력된 것과 정확히 일치하는지 확인합니다. 삭제 후 다시 만들어진 공유라면, 다른 자격 증명이 전혀 바뀌지 않았더라도 NetDrive의 공유 이름 필드를 갱신하세요.
수정 확인하기
자격 증명, 방화벽 규칙, 또는 공유 이름을 갱신한 뒤에는 드라이브를 다시 연결하고, 드라이브 목록에 “Connected”라고만 표시되는 것이 아니라 실제로 파일을 제공하고 있는지 확인합니다.
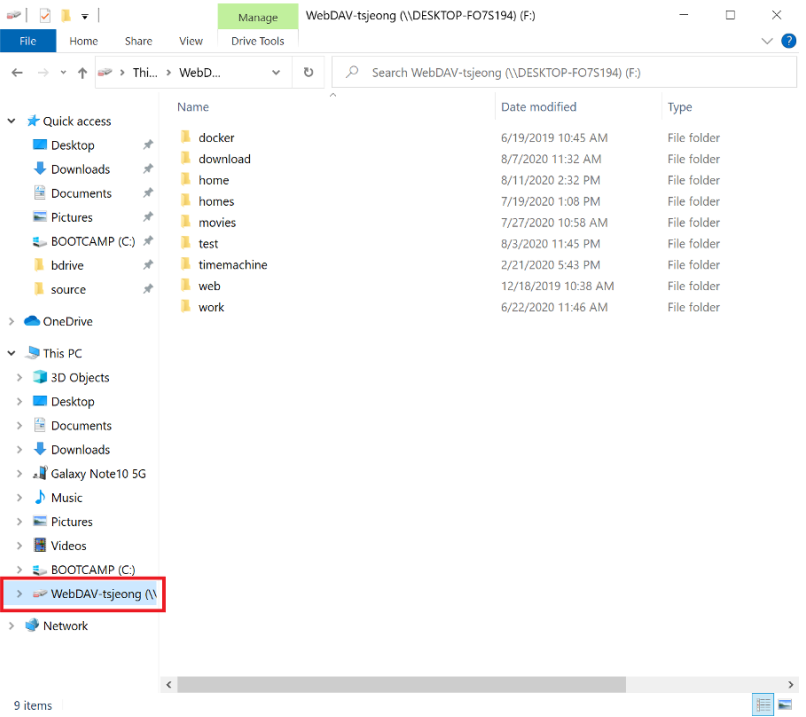
Explorer에서 드라이브를 열고 알고 있는 파일이 있는 폴더 목록을 확인합니다. 목록이 채워지고 파일이 오류 없이 열린다면, 자격 증명과 네트워크 경로, 공유 이름이 모두 올바른 것입니다.
마무리
NetDrive에서 발생하는 Azure File Storage 인증 실패는 원래 설정의 오타보다는 만료된 SAS 토큰, 갱신된 계정 키, 스토리지 방화벽 규칙, 또는 이름이 바뀐 공유에서 비롯되는 경우가 훨씬 많습니다 — 확인 속도가 더 빠른 자격 증명부터 확인한 다음 네트워킹을 확인하세요. 최초 연결 방법은 NetDrive로 Windows에 Azure File Storage 마운트하기를 참고하고, 문제의 드라이브가 실제로는 파일 공유가 아니라 Blob 컨테이너를 사용한다면 Azure Blob 인증 오류 해결하기에서 동일한 상황을 다룹니다.
— Casey, NetDrive