OneDrive for Business Anmeldefehler beheben — NetDrive

Diagnostizieren und beheben Sie OneDrive for Business Anmeldefehler in NetDrive unter Windows. MFA-Aufforderungen, Conditional-Access-Sperren und Tenant-Richtlinien.
Ein IT-Manager in einem 200-köpfigen Dienstleistungsunternehmen verbrachte einen ganzen Nachmittag mit einem NetDrive-Problem: Zwölf Arbeitsstationen konnten ihre OneDrive for Business-Freigaben nicht mehr einbinden, nachdem der Azure-AD-Administrator des Unternehmens Conditional-Access-Richtlinien aktiviert hatte. Auf jedem Rechner erschien “Authentifizierung fehlgeschlagen” — gleiche Zugangsdaten, gleiche NetDrive-Version, gleicher Windows-Build wie am Vortag. Die Ursache lag gar nicht bei NetDrive, aber diese Anleitung hilft Ihnen herauszufinden, ob das bei Ihnen auch so ist, und das Problem in jedem Fall zu beheben.
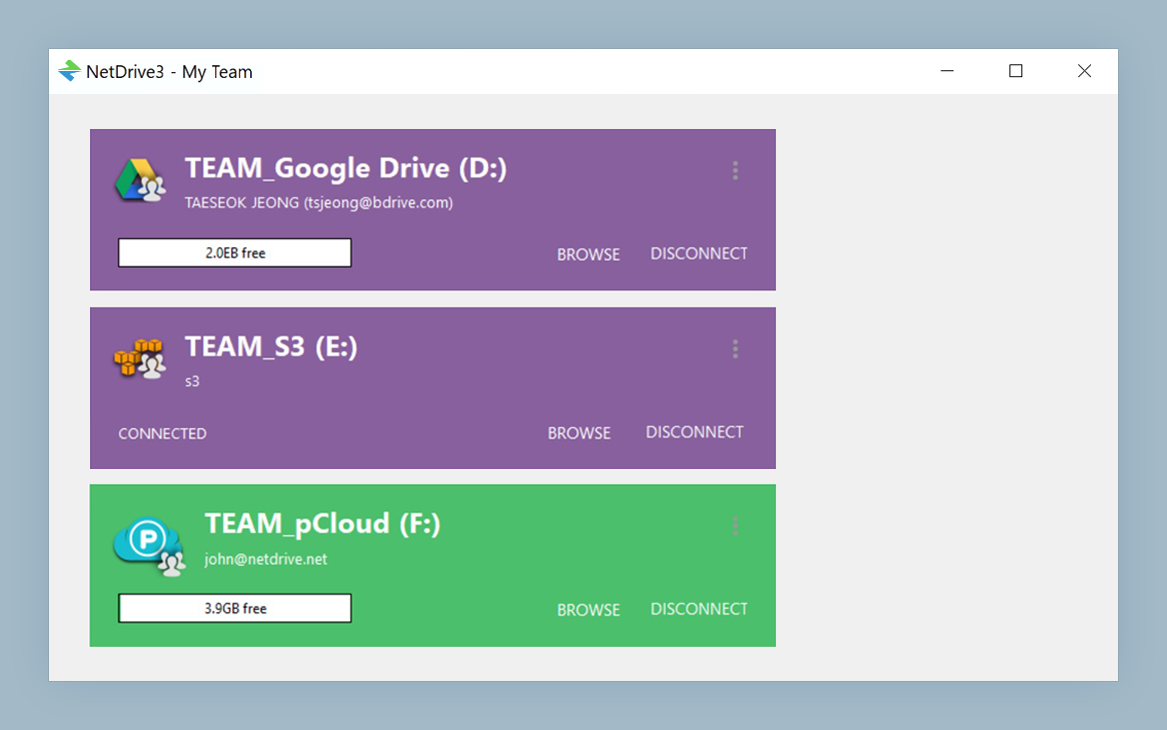
OneDrive for Business als natives Windows-Laufwerk einbinden
Mit NetDrive erscheinen Google Drive, OneDrive, S3, SFTP, WebDAV und mehr als native Laufwerke unter Windows und macOS — ohne Synchronisation, ohne vollständige Downloads.
- Funktioniert mit privaten und Microsoft 365 Business-Konten
- OneDrive for Business und SharePoint werden beide unterstützt
- Verfügbar für Windows und macOS
Kostenlose Testversion. Lifetime- und Abo-Pläne verfügbar.
Warum die Authentifizierung bei OneDrive for Business fehlschlägt
NetDrive verbindet sich mit OneDrive for Business über OAuth 2.0 — denselben modernen Authentifizierungsablauf, den auch der offizielle OneDrive-Desktopclient und der Browser verwenden. Schlägt dieser Ablauf fehl, liegt die Ursache fast immer in einer von drei Kategorien:
Eine Conditional-Access-Richtlinie blockiert die Anmeldung. Azure-AD-Administratoren können OAuth-Anmeldungen auf konforme Geräte, registrierte Rechner, bestimmte IP-Bereiche oder benannte Netzwerkstandorte beschränken. Kommt NetDrives Token-Anfrage von einem Gerät oder Standort außerhalb des von der Richtlinie erlaubten Bereichs, lehnt Azure AD die Anfrage ab, bevor NetDrive überhaupt ein Token erhält. Die Fehlermeldung lautet allgemein “Authentifizierung fehlgeschlagen”, da OAuth-Clients nicht den genauen Namen der blockierenden Richtlinie erhalten — dieses Detail steht nur in den Azure-AD-Anmeldeprotokollen.
Die MFA-Aufforderung wurde nicht abgeschlossen. NetDrive öffnet für den interaktiven Anmeldeschritt ein Browserfenster. Schließt der Benutzer dieses Fenster, bevor die Multi-Faktor-Authentifizierung abgeschlossen ist, oder läuft der Browser in ein Timeout, wird der OAuth-Autorisierungscode nie zurückgegeben. NetDrive wertet die fehlende Antwort als Fehler.
Einschränkungen für Enterprise-Anwendungen auf Tenant-Ebene. Manche Organisationen verlangen eine administrative Vorabfreigabe, bevor Benutzer Drittanbieter-Anwendungen die OAuth-Zustimmung erteilen dürfen. Ist diese Einstellung in Ihrem Tenant aktiviert, steht NetDrives Anwendungs-ID möglicherweise nicht auf der freigegebenen Liste.
Schritt-für-Schritt-Diagnose
Arbeiten Sie diese Schritte der Reihe nach ab — jeder Check dauert unter zwei Minuten.
-
Mit einem privaten Microsoft-Konto testen. Fügen Sie im NetDrive Drive Manager ein neues OneDrive-Laufwerk mit einem privaten
@outlook.com- oder@hotmail.com-Konto ohne Unternehmensrichtlinien hinzu. Meldet sich dieses problemlos an, liegt das Problem an der Azure-AD-Konfiguration Ihres Tenants, nicht an NetDrive selbst. -
Anmeldeprotokolle aus Azure AD abrufen. Filtern Sie im Azure-Portal unter Azure Active Directory → Sign-in logs nach der E-Mail-Adresse des betroffenen Benutzers und setzen Sie den Zeitraum auf die letzte Stunde. Suchen Sie nach fehlgeschlagenen Einträgen. Die Spalte Failure reason nennt die genaue Conditional-Access-Richtlinie oder den Fehler, der die Anfrage blockiert hat — zum Beispiel “Device is not compliant” oder “Application not found in tenant”.
-
Von einem Intune-registrierten Gerät aus testen. Meldet das Anmeldeprotokoll einen Fehler bei der Gerätekonformität, verbinden Sie sich mit NetDrive von einem Rechner aus, der in der Intune-Richtlinie Ihrer Organisation registriert ist. Gelingt die Anmeldung dort, besteht die Lösung darin, die ursprüngliche Arbeitsstation zu registrieren — nicht die NetDrive-Einstellungen zu ändern.
-
Den MFA-Ablauf von Grund auf neu durchlaufen. Entfernen Sie im Drive Manager die bestehende OneDrive for Business-Verbindung vollständig und fügen Sie sie neu hinzu. Bleiben Sie beim Browserfenster für die Anmeldung, sobald es erscheint — schließen Sie die MFA-Aufforderung ab, bevor Sie zu einer anderen Anwendung wechseln. Läuft Ihre MFA-App auf dem Smartphone, öffnen Sie sie bereits, bevor Sie auf Connect klicken.
-
Die Zustimmung für Enterprise-Anwendungen in Azure AD prüfen. Bitten Sie Ihren Azure-AD-Administrator, Azure Active Directory → Enterprise Applications zu öffnen, nach NetDrive zu suchen und zu prüfen, ob die Benutzerzustimmung erlaubt ist oder die Administratorzustimmung für Ihren Tenant bereits erteilt wurde. Ist die tenant-weite Zustimmung eingeschränkt, muss der Administrator sie explizit erteilen.
Eine Conditional-Access-Sperre auflösen
Bestätigen die Azure-AD-Anmeldeprotokolle, dass eine Conditional-Access-Richtlinie die Ursache ist, haben Sie zwei Möglichkeiten:
Das Gerät registrieren (empfohlen). Nehmen Sie die Arbeitsstation in die Intune- oder Hybrid-Azure-AD-Registrierung Ihres Unternehmens auf. Das erfüllt die meisten geräte-konformitätsbezogenen Conditional-Access-Richtlinien, ohne Ausnahmen zu schaffen, und ist die richtige langfristige Lösung für unternehmenseigene Rechner.
Eine Richtlinienausnahme hinzufügen (schneller, mit Vorsicht anzuwenden). Öffnen Sie in Azure AD → Conditional Access die blockierende Richtlinie und fügen Sie das betroffene Benutzerkonto oder die Arbeitsstation zur Ausschlussliste hinzu. Damit umgehen Sie eine Sicherheitskontrolle — stimmen Sie sich vor der Anwendung mit Ihrem Sicherheitsteam ab und dokumentieren Sie die Ausnahme.
Sobald die Richtlinie gelöst oder eine Ausnahme eingerichtet ist, melden Sie sich in NetDrive erneut an. Der Drive Manager zeigt das OneDrive for Business-Laufwerk innerhalb weniger Sekunden nach erfolgreichem Abschluss des OAuth-Ablaufs als Connected an.
Fazit
Authentifizierungsfehler bei OneDrive for Business in NetDrive werden fast immer durch Azure-AD-Richtlinien verursacht, nicht durch NetDrive selbst. Das Abrufen der Anmeldeprotokolle im Azure-Portal dauert zwei Minuten und zeigt genau die verantwortliche Richtlinie — das geht fast immer schneller, als NetDrive neu zu installieren oder Windows-Updates zurückzurollen. Funktioniert die Authentifizierung, haben Sie aber Probleme mit SharePoint-Dokumentbibliotheken, finden Sie unter Mount SharePoint on Windows with NetDrive die SharePoint-spezifische Einrichtung.
— Morgan, NetDrive