Résoudre les erreurs d'authentification OneDrive Entreprise

Diagnostiquez et corrigez les échecs de connexion OneDrive Entreprise dans NetDrive sous Windows. MFA, blocages d'accès conditionnel et stratégies de locataire.
Un responsable informatique d’un cabinet de services professionnels de 200 personnes a passé un après-midi à traquer un problème NetDrive : douze postes de travail ne parvenaient plus à monter leurs partages OneDrive Entreprise après que l’administrateur Azure AD de l’entreprise a activé des stratégies d’accès conditionnel. Chaque machine affichait « Authentication failed » — mêmes identifiants, même version de NetDrive, même version de Windows que la veille. La cause racine ne venait pas de NetDrive, mais ce guide vous aidera à déterminer si c’est le cas, et à résoudre le problème dans les deux cas.
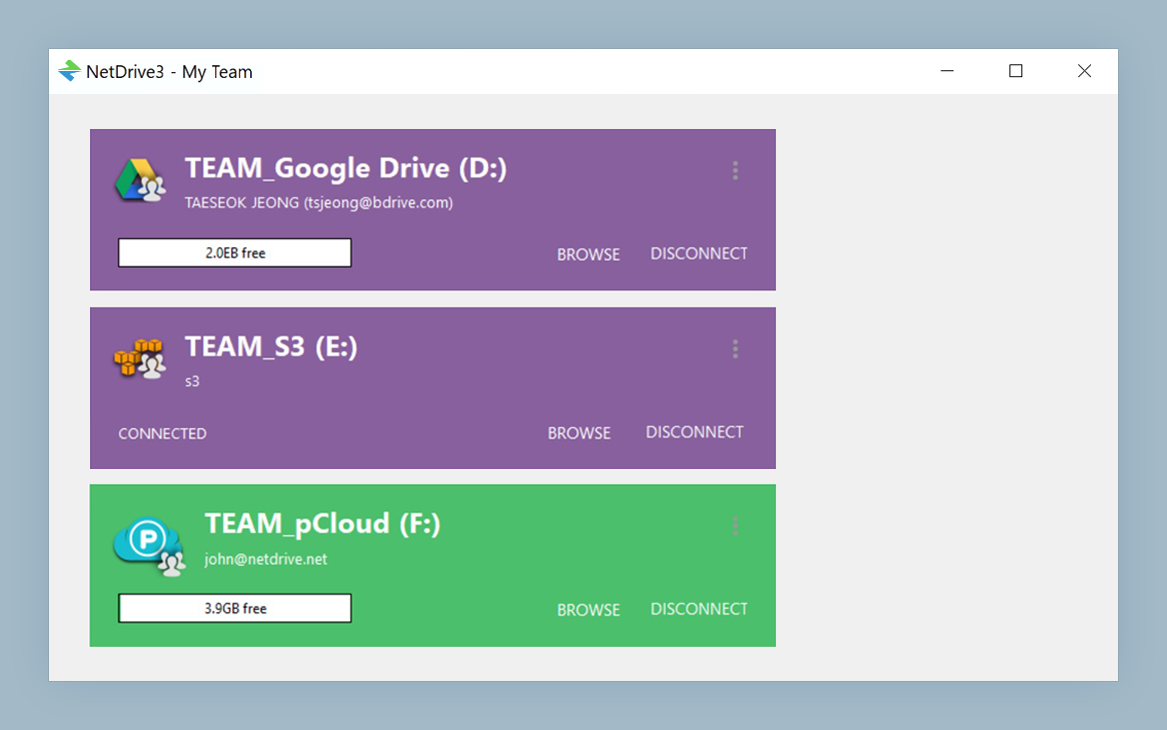
Montez OneDrive Entreprise comme un lecteur Windows natif
Avec NetDrive, Google Drive, OneDrive, S3, SFTP, WebDAV et plus apparaissent comme des lecteurs natifs sur Windows et macOS — sans synchronisation ni téléchargement complet.
- Compatible avec les comptes personnels et les comptes professionnels Microsoft 365
- OneDrive Entreprise et SharePoint tous deux pris en charge
- Disponible sur Windows et macOS
Essai gratuit. Licences à vie et abonnements disponibles.
Pourquoi l’authentification OneDrive Entreprise échoue
NetDrive se connecte à OneDrive Entreprise via OAuth 2.0 — le même flux d’authentification moderne que celui utilisé par le client de bureau officiel OneDrive et le navigateur. Lorsque ce flux échoue, la cause relève presque toujours de l’une de ces trois catégories :
Une stratégie d’accès conditionnel bloque la connexion. Les administrateurs Azure AD peuvent restreindre les connexions OAuth aux appareils conformes, aux machines inscrites, à des plages d’IP spécifiques ou à des emplacements réseau nommés. Lorsque la demande de jeton de NetDrive provient d’un appareil ou d’un emplacement hors du périmètre autorisé par la stratégie, Azure AD rejette la demande avant même que NetDrive ne reçoive un jeton. Le message d’erreur reste un générique « Authentication failed », car les clients OAuth ne reçoivent pas le nom précis de la stratégie qui les a bloqués — ce détail n’existe que dans les journaux de connexion Azure AD.
L’invite MFA ne s’est pas terminée. NetDrive ouvre une fenêtre de navigateur pour l’étape de connexion interactive. Si l’utilisateur ferme cette fenêtre avant de valider l’invite d’authentification multifacteur, ou si le navigateur expire, le code d’autorisation OAuth n’est jamais renvoyé. NetDrive traite cette absence de réponse comme un échec.
Restrictions au niveau des applications d’entreprise du locataire. Certaines organisations exigent une approbation administrateur préalable avant que les utilisateurs puissent accorder un consentement OAuth à des applications tierces. Si ce paramètre est activé sur votre locataire, l’ID d’application de NetDrive peut ne pas figurer sur la liste approuvée.
Diagnostic étape par étape
Effectuez ces vérifications dans l’ordre — chacune prend moins de deux minutes.
-
Testez avec un compte Microsoft personnel. Dans le Gestionnaire de lecteurs de NetDrive, ajoutez un nouveau lecteur OneDrive avec un compte personnel
@outlook.comou@hotmail.comsans stratégie d’entreprise associée. Si la connexion réussit sans problème, le souci vient de la configuration Azure AD de votre locataire, pas de NetDrive lui-même. -
Récupérez les journaux de connexion depuis Azure AD. Dans le portail Azure → Azure Active Directory → Journaux de connexion, filtrez par l’adresse e-mail de l’utilisateur concerné et définissez la plage horaire sur la dernière heure. Repérez les entrées en échec. La colonne Failure reason indique le nom précis de la stratégie d’accès conditionnel ou l’erreur qui a bloqué la demande — par exemple, « Device is not compliant » ou « Application not found in tenant ».
-
Essayez depuis un appareil inscrit dans Intune. Si le journal de connexion signale un échec de conformité de l’appareil, connectez-vous à NetDrive depuis une machine inscrite dans la stratégie Intune de votre organisation. Si la connexion réussit sur cette machine, la solution consiste à inscrire le poste d’origine — pas à modifier les paramètres de NetDrive.
-
Relancez le flux MFA depuis le début. Dans le Gestionnaire de lecteurs, supprimez entièrement la connexion OneDrive Entreprise existante, puis ajoutez-la à nouveau. Lorsque la fenêtre du navigateur s’affiche pour la connexion, restez dessus — validez l’invite MFA avant de passer à toute autre application. Si votre application MFA est sur un téléphone, ouvrez-la avant de cliquer sur Connect.
-
Vérifiez le consentement des applications d’entreprise dans Azure AD. Demandez à votre administrateur Azure AD d’ouvrir Azure Active Directory → Enterprise Applications, de rechercher NetDrive, et de vérifier que le consentement utilisateur est autorisé ou que le consentement administrateur a été accordé pour votre locataire. Si le consentement à l’échelle du locataire a été restreint, l’administrateur doit l’accorder explicitement.
Résoudre un blocage d’accès conditionnel
Lorsque les journaux de connexion Azure AD confirment qu’une stratégie d’accès conditionnel est en cause, deux options s’offrent à vous :
Inscrire l’appareil (recommandé). Rejoignez le poste de travail à l’inscription Intune ou Hybrid Azure AD de votre entreprise. Cela satisfait la plupart des stratégies d’accès conditionnel basées sur la conformité des appareils, sans créer d’exception de stratégie, et constitue la solution durable pour les machines gérées par l’entreprise.
Ajouter une exclusion de stratégie (plus rapide, à utiliser avec prudence). Dans Azure AD → Conditional Access, ouvrez la stratégie bloquante et ajoutez le compte utilisateur ou le poste de travail concerné à la liste des exclusions. Cela contourne un contrôle de sécurité — confirmez avec votre équipe sécurité avant de l’appliquer et documentez l’exception.
Une fois la stratégie résolue ou l’exemption en place, réauthentifiez-vous dans NetDrive. Le Gestionnaire de lecteurs affiche le lecteur OneDrive Entreprise comme Connected quelques secondes après la réussite du flux OAuth.
Pour conclure
Les échecs d’authentification OneDrive Entreprise dans NetDrive sont presque toujours causés par des stratégies Azure AD, et non par NetDrive lui-même. Récupérer les journaux de connexion depuis le portail Azure prend deux minutes et identifie la stratégie exacte en cause — ce qui est presque toujours plus rapide que de réinstaller NetDrive ou de revenir à une version antérieure de Windows. Si l’authentification fonctionne mais que vous rencontrez des difficultés avec les bibliothèques de documents SharePoint, consultez Mount SharePoint on Windows with NetDrive pour la configuration de connexion spécifique à SharePoint.
— Morgan, NetDrive