Corregir errores de autenticación de OneDrive for Business — NetDrive

Diagnostica y corrige fallos de inicio de sesión de OneDrive for Business en NetDrive en Windows. Cubre MFA, bloqueos de acceso condicional y políticas de inquilino.
Un responsable de TI de una firma de servicios profesionales de 200 personas pasó una tarde persiguiendo un problema de NetDrive: doce estaciones de trabajo no podían montar sus unidades de OneDrive for Business después de que el administrador de Azure AD de la empresa activara políticas de acceso condicional. Todas las máquinas mostraban “Authentication failed” — mismas credenciales, misma versión de NetDrive, misma compilación de Windows que el día anterior. La causa raíz no estaba en NetDrive, pero esta guía te ayudará a identificar si lo está y a solucionarlo en cualquier caso.
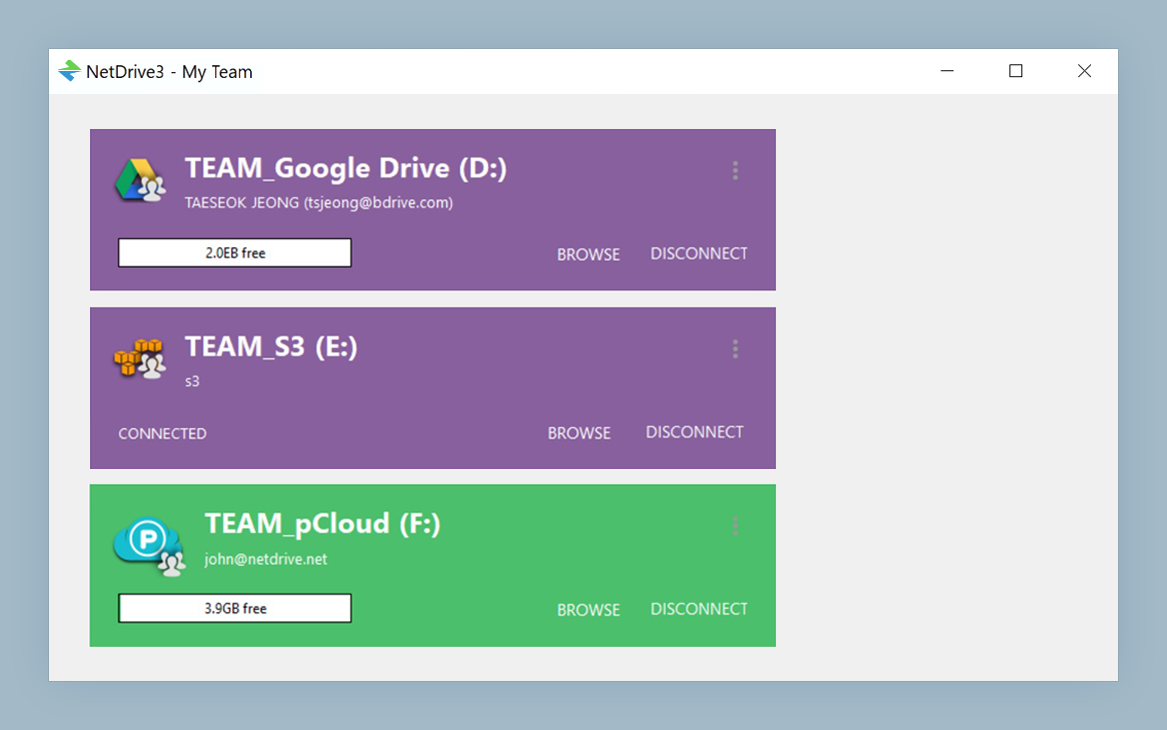
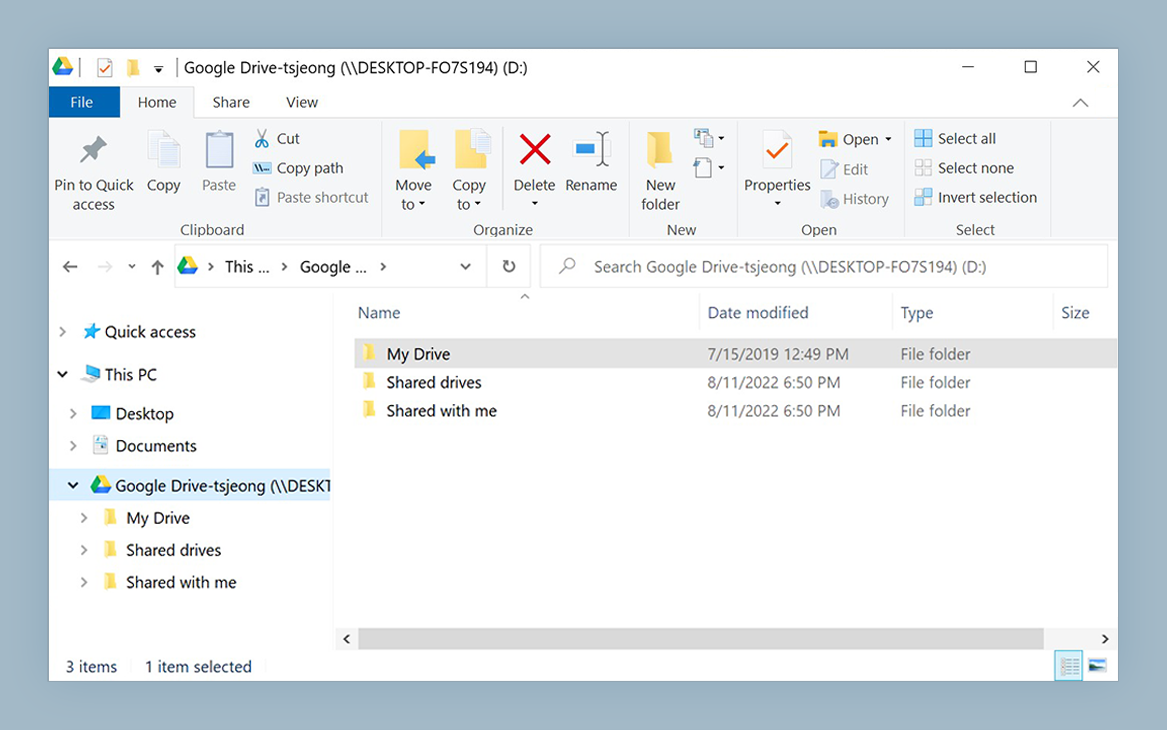
Monta OneDrive for Business como una unidad de red nativa de Windows
NetDrive hace que Google Drive, OneDrive, S3, SFTP, WebDAV y más aparezcan como unidades nativas en Windows y macOS — sin sincronizar, sin descargas completas.
- Funciona con cuentas personales y cuentas de trabajo de Microsoft 365
- Compatible con OneDrive for Business y SharePoint
- Disponible en Windows y macOS
Prueba gratuita. Planes de por vida y de suscripción disponibles.
Por qué falla la autenticación de OneDrive for Business
NetDrive se conecta a OneDrive for Business mediante OAuth 2.0 — el mismo flujo de autenticación moderno que usan el cliente oficial de escritorio de OneDrive y el navegador. Cuando ese flujo falla, la causa casi siempre cae en una de tres categorías:
Una política de acceso condicional bloquea el inicio de sesión. Los administradores de Azure AD pueden restringir los inicios de sesión OAuth a dispositivos conformes, máquinas inscritas, rangos de IP específicos o ubicaciones de red nombradas. Cuando la solicitud de token de NetDrive proviene de un dispositivo o ubicación fuera del alcance permitido por la política, Azure AD rechaza la solicitud antes de que NetDrive reciba ningún token. El mensaje de error es un genérico “Authentication failed” porque los clientes OAuth no reciben el nombre específico de la política que los bloqueó — ese detalle solo vive en los registros de inicio de sesión de Azure AD.
El aviso de MFA no se completó. NetDrive abre una ventana del navegador para el paso de inicio de sesión interactivo. Si el usuario cierra esa ventana antes de completar el aviso de autenticación multifactor, o el navegador expira por tiempo, el código de autorización OAuth nunca se devuelve. NetDrive trata la respuesta faltante como un fallo.
Restricciones de aplicación empresarial a nivel de inquilino. Algunas organizaciones requieren aprobación previa del administrador antes de que los usuarios puedan otorgar consentimiento OAuth a aplicaciones de terceros. Si tu inquilino tiene esa configuración activada, es posible que el ID de aplicación de NetDrive no esté en la lista aprobada.
Diagnóstico paso a paso
Trabaja en este orden — cada verificación toma menos de dos minutos.
-
Prueba con una cuenta personal de Microsoft. En el Drive Manager de NetDrive, agrega una nueva unidad de OneDrive usando una cuenta personal
@outlook.como@hotmail.comque no tenga políticas corporativas asociadas. Si esa inicia sesión sin problema, el problema es la configuración de Azure AD de tu inquilino, no NetDrive en sí. -
Extrae los registros de inicio de sesión de Azure AD. En el portal de Azure → Azure Active Directory → Sign-in logs, filtra por el correo del usuario afectado y establece el rango de tiempo en la última hora. Busca entradas fallidas. La columna Failure reason nombra la política de acceso condicional o el error exacto que bloqueó la solicitud — por ejemplo, “Device is not compliant” o “Application not found in tenant”.
-
Prueba desde un dispositivo inscrito en Intune. Si el registro de inicio de sesión reporta un fallo de conformidad del dispositivo, conéctate a NetDrive desde una máquina inscrita en la política de Intune de tu organización. Si el inicio de sesión funciona allí, la solución es inscribir la estación de trabajo original — no cambiar la configuración de NetDrive.
-
Vuelve a ejecutar el flujo de MFA desde cero. En el Drive Manager, elimina por completo la conexión existente de OneDrive for Business y vuelve a agregarla. Cuando aparezca la ventana del navegador para el inicio de sesión, permanece con ella — completa el aviso de MFA antes de cambiar a cualquier otra aplicación. Si tu app de MFA está en un teléfono, tenla abierta antes de hacer clic en Connect.
-
Verifica el consentimiento de aplicación empresarial en Azure AD. Pide a tu administrador de Azure AD que abra Azure Active Directory → Enterprise Applications, busque NetDrive y verifique que el consentimiento del usuario esté permitido o que se haya otorgado el consentimiento del administrador para tu inquilino. Si el consentimiento a nivel de inquilino ha sido restringido, el administrador debe otorgarlo explícitamente.
Cómo resolver un bloqueo de acceso condicional
Cuando los registros de inicio de sesión de Azure AD confirman que una política de acceso condicional es la causa, tienes dos caminos a seguir:
Inscribir el dispositivo (recomendado). Une la estación de trabajo a la inscripción de Intune o Hybrid Azure AD de tu empresa. Esto satisface la mayoría de las políticas de acceso condicional de conformidad de dispositivos sin crear excepciones de política y es la solución correcta a largo plazo para máquinas administradas por la empresa.
Agregar una exclusión de política (más rápido, usar con cuidado). En Azure AD → Conditional Access, abre la política que bloquea y agrega la cuenta de usuario o la estación de trabajo afectada a la lista de exclusiones. Esto omite un control de seguridad — confírmalo con tu equipo de seguridad antes de aplicarlo y documenta la excepción.
Después de resolver la política o tener una excepción en su lugar, vuelve a autenticarte en NetDrive. El Drive Manager muestra la unidad de OneDrive for Business como Connected a los pocos segundos de completarse el flujo OAuth con éxito.
Resumen
Los fallos de autenticación de OneDrive for Business en NetDrive casi siempre son causados por políticas de Azure AD, no por NetDrive en sí. Extraer los registros de inicio de sesión del portal de Azure toma dos minutos e identifica la política exacta responsable — lo cual es casi siempre más rápido que reinstalar NetDrive o revertir actualizaciones de Windows. Si la autenticación funciona pero tienes problemas con las bibliotecas de documentos de SharePoint, consulta Mount SharePoint on Windows with NetDrive para la configuración de conexión específica de SharePoint.
— Morgan, NetDrive