修复 OneDrive for Business 身份验证错误 — NetDrive

诊断并修复 NetDrive 在 Windows 上连接 OneDrive for Business 时的登录失败问题,涵盖 MFA 提示、条件访问阻断和租户策略问题。
一家拥有 200 名员工的专业服务公司的 IT 经理花了一个下午排查 NetDrive 问题:在公司 Azure AD 管理员启用条件访问策略后,十二台工作站无法挂载它们的 OneDrive for Business 共享。每台机器都显示”身份验证失败”——相同的凭据、相同的 NetDrive 版本、和前一天相同的 Windows 版本。根本原因其实并不在 NetDrive,但本指南会帮你判断问题是否出在它身上,并无论如何都给出解决办法。
将 OneDrive for Business 挂载为原生 Windows 驱动器
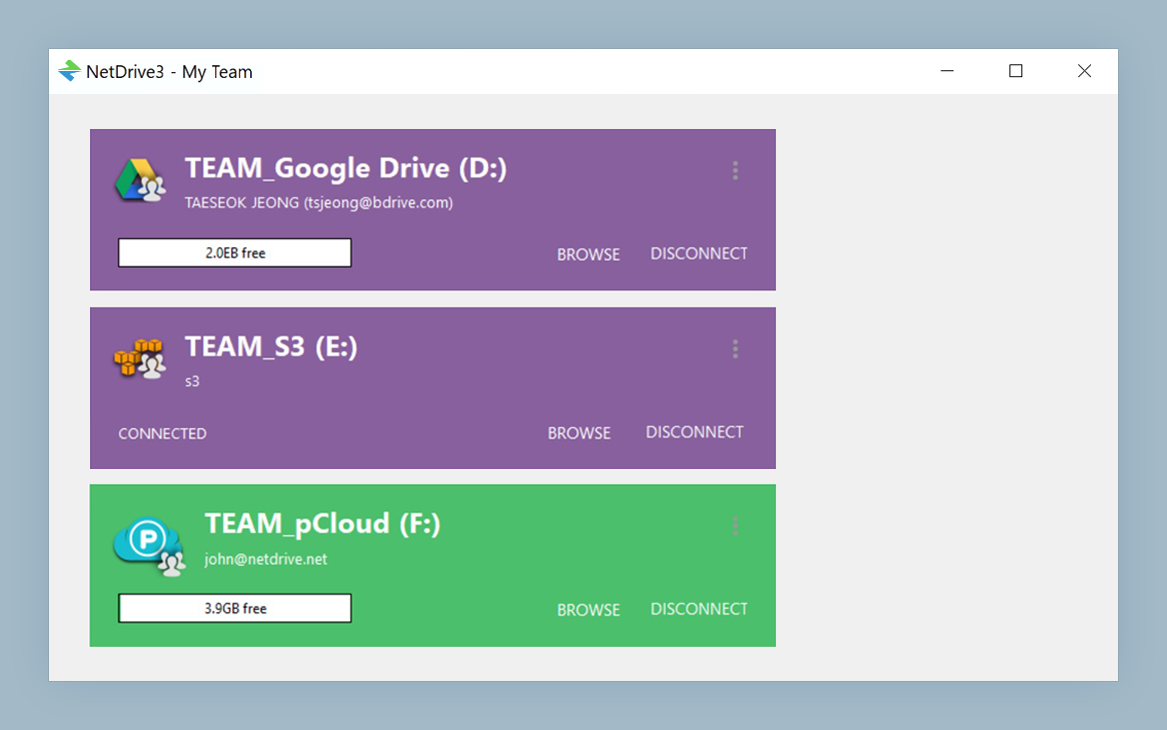
NetDrive 让 Google Drive、OneDrive、S3、SFTP、WebDAV 等在 Windows 和 macOS 上显示为本地驱动器 — 无需同步,无需完整下载。
- 支持个人账户和 Microsoft 365 工作账户
- 同时支持 OneDrive for Business 和 SharePoint
- 适用于 Windows 和 macOS
免费试用。提供终身与订阅方案。
为什么 OneDrive for Business 身份验证会失败
NetDrive 通过 OAuth 2.0 连接到 OneDrive for Business——这与官方 OneDrive 桌面客户端和浏览器使用的现代身份验证流程相同。当该流程失败时,原因几乎总是属于以下三类之一:
条件访问策略阻止了登录。 Azure AD 管理员可以将 OAuth 登录限制为仅允许合规设备、已注册的机器、特定 IP 范围或指定的网络位置。当 NetDrive 的令牌请求来自策略允许范围之外的设备或位置时,Azure AD 会在 NetDrive 收到任何令牌之前拒绝该请求。错误消息只是通用的”身份验证失败”,因为 OAuth 客户端不会收到阻止它们的具体策略名称——该细节只存在于 Azure AD 登录日志中。
MFA 提示未完成。 NetDrive 会打开一个浏览器窗口用于交互式登录步骤。如果用户在完成多重身份验证提示之前关闭了该窗口,或者浏览器超时,OAuth 授权码就永远不会返回。NetDrive 会将这种缺失的响应视为失败。
租户级企业应用程序限制。 一些组织要求用户在向第三方应用授予 OAuth 同意之前必须获得管理员的预先批准。如果你的租户启用了该设置,NetDrive 的应用程序 ID 可能不在已批准的列表中。
逐步诊断
按顺序逐项检查——每项检查耗时不到两分钟。
-
用个人 Microsoft 账户测试。 在 NetDrive 的 Drive Manager 中,使用一个没有绑定任何公司策略的个人
@outlook.com或@hotmail.com账户添加新的 OneDrive 驱动器。如果它能顺利登录,问题就出在你租户的 Azure AD 配置上,而不是 NetDrive 本身。 -
提取 Azure AD 的登录日志。 在 Azure 门户 中依次进入 Azure Active Directory → 登录日志,按受影响用户的邮箱进行筛选,并将时间范围设置为最近一小时。查找失败的记录条目。失败原因 列会列出阻止该请求的确切条件访问策略或错误——例如”设备不合规”或”在租户中未找到应用程序”。
-
从已加入 Intune 的设备尝试。 如果登录日志报告的是设备合规性失败,请从已加入你组织 Intune 策略的机器连接 NetDrive。如果在那台机器上登录成功,正确的修复方法是让原来的工作站加入设备管理,而不是更改 NetDrive 的设置。
-
从头重新运行 MFA 流程。 在 Drive Manager 中,完全移除现有的 OneDrive for Business 连接,然后重新添加。当登录用的浏览器窗口出现时,不要离开它——在切换到任何其他应用之前先完成 MFA 提示。如果你的 MFA 应用在手机上,请在点击”连接”之前先把它打开备用。
-
检查 Azure AD 中的企业应用程序同意状态。 请你的 Azure AD 管理员打开 Azure Active Directory → 企业应用程序,搜索 NetDrive,并确认用户同意已被允许,或者该租户已授予管理员同意。如果租户范围的同意已被限制,管理员需要显式授予它。
解决条件访问阻断问题
当 Azure AD 登录日志确认阻断原因是条件访问策略时,你有两条路可走:
将设备加入管理(推荐)。 将工作站加入公司的 Intune 或混合 Azure AD 注册。这可以满足大多数基于设备合规性的条件访问策略,而无需创建任何策略例外,对于公司管理的机器来说是正确的长期解决方案。
添加策略例外(更快,需谨慎操作)。 在 Azure AD → 条件访问中,打开阻断该请求的策略,并将受影响的用户账户或工作站添加到例外列表。这会绕过一项安全控制措施——在应用之前请与你的安全团队确认,并记录该例外。
策略问题解决或例外生效后,在 NetDrive 中重新进行身份验证。在 OAuth 流程成功完成后的几秒钟内,Drive Manager 会将该 OneDrive for Business 驱动器显示为 Connected。
总结
NetDrive 中的 OneDrive for Business 身份验证失败几乎总是由 Azure AD 策略引起,而不是 NetDrive 本身的问题。从 Azure 门户提取登录日志只需两分钟,就能识别出确切的问题策略——这几乎总是比重新安装 NetDrive 或回滚 Windows 更新更快。如果身份验证正常,但你在 SharePoint 文档库方面遇到困难,请参阅在 Windows 上用 NetDrive 挂载 SharePoint,了解 SharePoint 专属的连接设置。
— Morgan, NetDrive